Standard
ISO 9001:2026
Managementul calității pentru procese, responsabilități, indicatori, clienți și îmbunătățire continuă.
Află mai multe →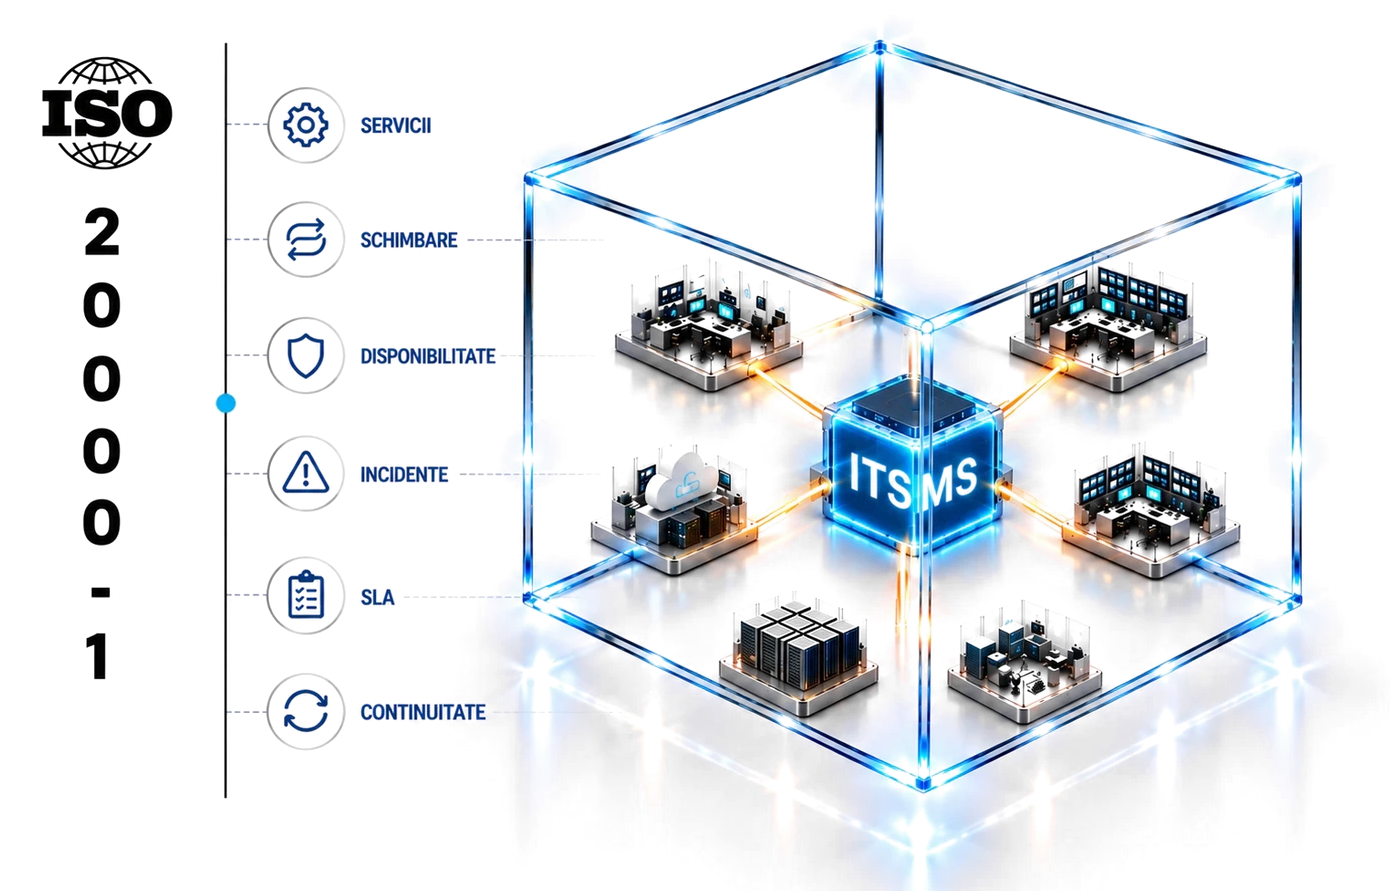
Implementare ISO/IEC 20000-1, sistem de management al serviciilor IT, SLA, incidente, schimbări, disponibilitate, furnizori, audit intern și pregătire pentru certificare.
ISO/IEC 20000-1:2018 este standardul internațional pentru sistemul de management al serviciilor IT. El stabilește cerințe pentru planificarea, proiectarea, tranziția, livrarea și îmbunătățirea serviciilor, astfel încât organizația să furnizeze valoare și să îndeplinească cerințele serviciilor.
Denumirea oficială a standardului: ISO/IEC 20000-1:2018 — Tehnologia informației — Managementul serviciilor — Partea 1: Cerințe pentru sistemul de management al serviciilor.
QMS Consulting oferă consultanță ISO/IEC 20000-1:2018 pentru organizații care vor un sistem clar, aplicabil și auditabil. Scopul nu este doar obținerea certificatului, ci construirea unui sistem care susține controlul proceselor, conformitatea și îmbunătățirea continuă.
ISO/IEC 20000-1:2018 este ediția de referință pentru sistemele de management al serviciilor IT, iar amendamentul ISO/IEC 20000-1:2018/Amd 1:2024 introduce modificări privind acțiunile climatice. Sistemul trebuie construit flexibil, astfel încât să rămână aliniat cerințelor actuale și viitoare.
ISO/IEC 20000-1:2018 cere ca serviciile IT să fie planificate, livrate și îmbunătățite într-un sistem controlat, cu responsabilități clare față de clienți, furnizori și echipele interne. Cerințele se aplică proporțional cu portofoliul de servicii și complexitatea operațiunilor.
Catalogul de servicii și SLA-urile sunt punctul de plecare. Procesele de incidente, probleme și schimbări au sens doar dacă susțin nivelurile de serviciu promise și pot fi demonstrate cu date din instrumentele ITSM folosite.
Implementarea ISO/IEC 20000-1:2018 pornește de la serviciile livrate efectiv și de la instrumentele ITSM existente. Fiecare etapă produce rezultate verificabile: procese definite, rapoarte de serviciu și dovezi pentru audit.
Comparăm practicile ITSM existente cu cerințele standardului și identificăm procesele lipsă sau insuficient documentate.
Stabilim serviciile incluse, clienții interni și externi, locațiile, furnizorii și interfețele cu alte sisteme de management.
Definim fluxurile pentru incidente, cereri, probleme și schimbări, cu roluri, priorități, escaladări și legătura cu SLA-urile.
Stabilim obiective pentru disponibilitate, timpi de răspuns și satisfacția clienților, împreună cu rapoartele periodice de serviciu.
Definim cerințele pentru furnizorii care livrează componente ale serviciului și modul în care le monitorizăm performanța.
Finalizăm documentația, instruim echipele, efectuăm auditul intern al proceselor ITSM și pregătim analiza managementului pe baza datelor de serviciu.
Verificăm dovezile, închidem constatările și pregătim echipa pentru interviurile și eșantionarea din auditul de certificare.
Certificarea ISO 20000-1 se obține printr-un audit realizat de un organism de certificare independent, ales de organizație. Consultanța nu înlocuiește auditul: pregătește sistemul și echipa pentru el.
Organizația alege un organism de certificare cu acreditare valabilă pentru acest standard, acolo unde acreditarea există, și stabilește cu el datele auditului.
Organismul verifică documentația, domeniul sistemului și pregătirea organizației pentru etapa 2. Pot fi semnalate puncte de remediat înainte de a continua.
Organismul verifică la fața locului dacă sistemul este implementat și eficace, prin interviuri, observații și dovezi. Neconformitățile găsite se închid prin acțiuni corective.
După închiderea neconformităților, organismul ia decizia de certificare și emite certificatul. Sistemul este apoi verificat prin audituri de supraveghere și recertificare, conform regulilor organismului.
În fiecare etapă, un consultant dedicat proiectului și consultanți cu experiență în audituri de certificare pregătesc dovezile, echipa și răspunsurile la neconformități. Certificatul este emis exclusiv de organismul de certificare. Vezi pregătirea pentru certificare ISO.
Cererile, incidentele și schimbările urmează fluxuri clare, iar livrarea nu mai depinde de câțiva oameni-cheie.
Nivelurile de serviciu au indicatori, responsabili și rapoarte periodice pe care clienții le pot verifica.
Prioritizarea, escaladarea și analiza problemelor recurente reduc timpul de rezolvare și repetarea incidentelor.
Certificarea demonstrează maturitatea proceselor ITSM în fața clienților mari și în licitațiile pentru servicii IT.
Componentele livrate de terți au cerințe, contracte și monitorizare aliniate cu SLA-urile asumate față de client.
Rapoartele de serviciu arată unde apar întârzieri și blocaje și susțin deciziile de investiții în IT.
ISO/IEC 20000-1:2018 este util furnizorilor de servicii IT, managed services și cloud, departamentelor IT din organizațiile mari și companiilor care livrează servicii critice pe bază de SLA.
ISO/IEC 20000-1:2018 se combină frecvent cu ISO/IEC 27001, deoarece managementul serviciilor IT și securitatea informației lucrează cu aceleași active, furnizori, incidente și schimbări.
Managementul calității pentru procese, responsabilități, indicatori, clienți și îmbunătățire continuă.
Află mai multe →
Securitatea informației pentru riscuri informaționale, ISMS, controale, acces și date.
Află mai multe →Continuitatea afacerii pentru reziliență, scenarii de întrerupere și recuperare operațională.
Află mai multe →Managementul informațiilor privind confidențialitatea și extinderea controalelor pentru protecția datelor.
Află mai multe →Continuitatea activității pentru serviciile IT critice: analiza impactului, planuri de recuperare și exerciții.
Află mai multe →
Verificarea conformității și eficacității sistemului înainte de certificare, supraveghere sau recertificare.
Află mai multe →
Evaluarea furnizorilor, subcontractorilor și proceselor externalizate în raport cu cerințele relevante.
Află mai multe →
Analiză GAP, plan de implementare, documentație, instruire, suport operațional și pregătire pentru audit.
Află mai multe →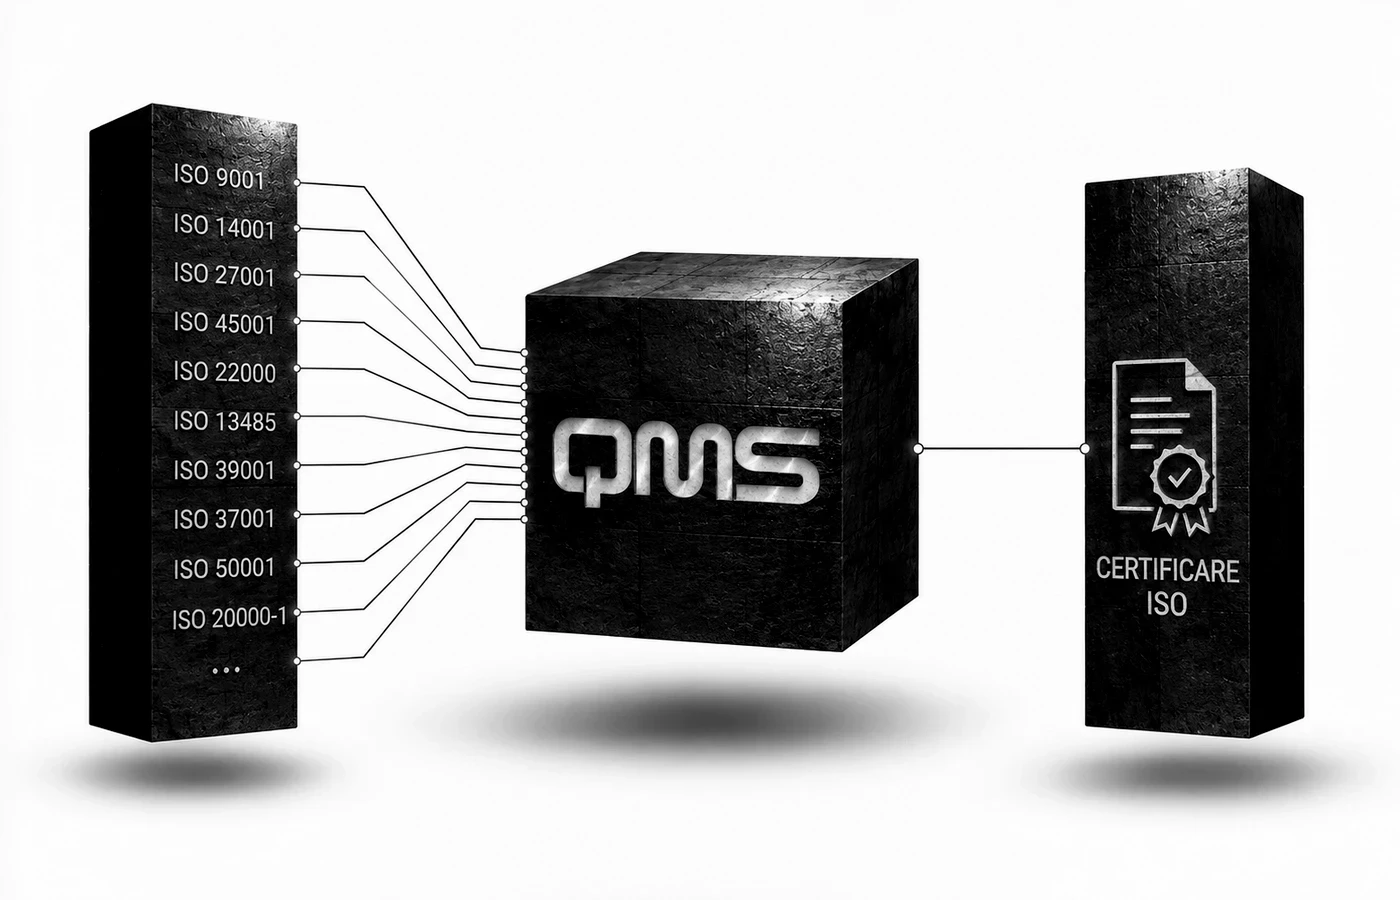
Revizuirea dovezilor, acțiunilor corective și pregătirea echipei pentru auditul organismului de certificare.
Află mai multe →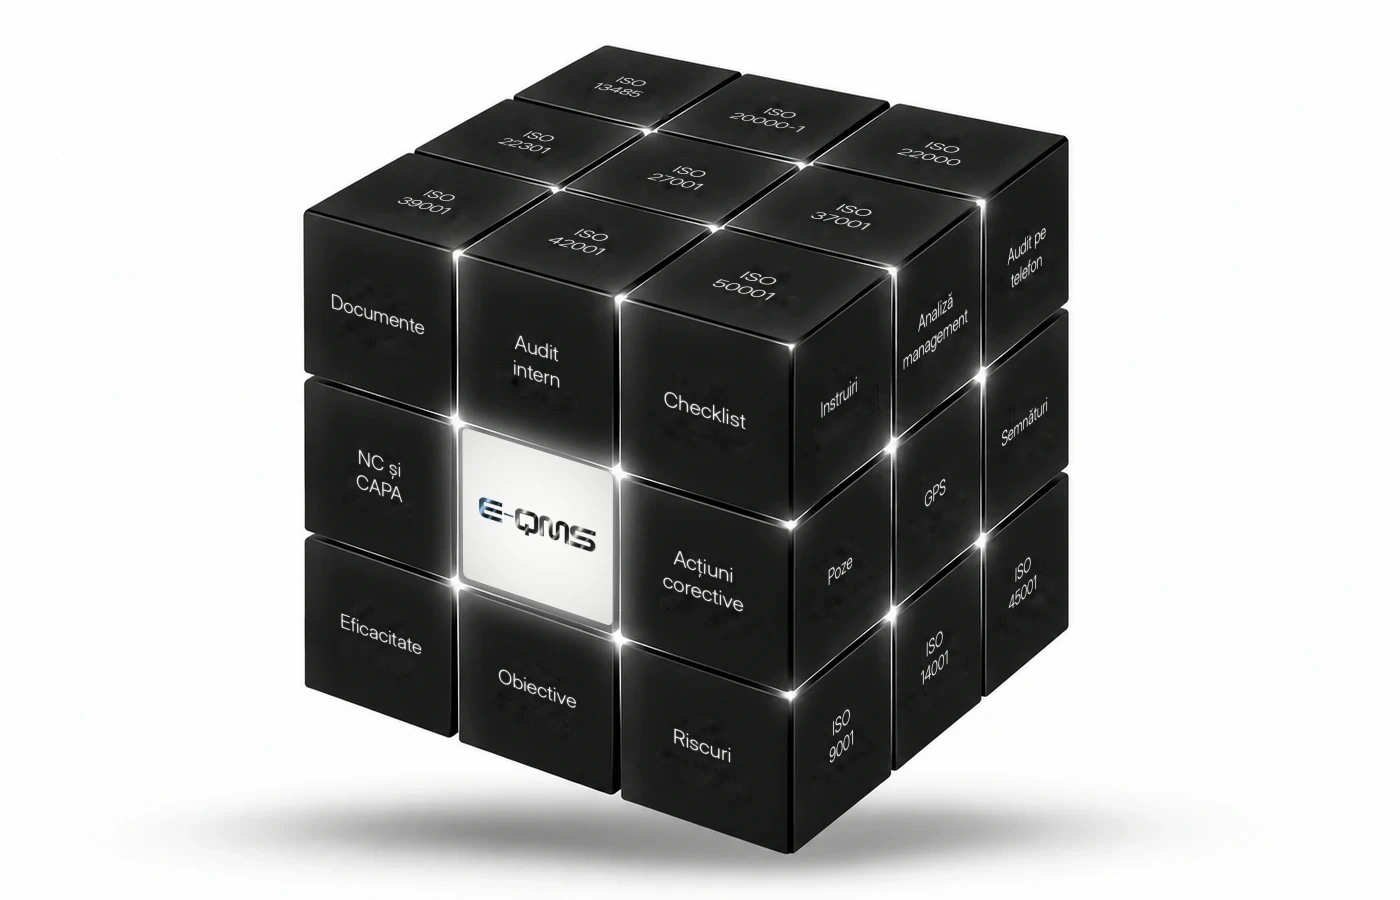
Documente, audit intern, neconformități, acțiuni corective și analiza managementului, cu alerte și rapoarte generate automat.
Află mai multe →
Dezvoltarea competențelor interne pentru auditarea sistemelor de management.
Află mai multe →
Pregătire avansată pentru auditarea și coordonarea auditurilor sistemelor de management.
Află mai multe →Este standardul pentru sistemul de management al serviciilor IT.
Service Management System, adică sistemul prin care organizația planifică, livrează și îmbunătățește serviciile.
Furnizorilor IT, departamentelor IT interne, companiilor SaaS, outsourcing și servicii digitale.
Un organism de certificare independent.
Analiză GAP, procese ITSM, SLA, furnizori, incidente, schimbări, documentație, audit intern și pregătire.
ISO 27001:2022 acoperă securitatea informației, iar ISO 20000-1:2018 gestionează serviciile IT; ele sunt frecvent integrate.
Depinde de servicii, clienți, furnizori, procese ITSM existente și maturitatea organizației.
Politică SMS, catalog servicii, SLA, proceduri, indicatori, rapoarte, audit intern și analiza managementului.
Este relevant mai ales pentru servicii IT, dar poate fi aplicat oricărei organizații care gestionează servicii IT structurat.
Sistemul se menține prin monitorizare, audit intern, îmbunătățire și audituri de supraveghere.
Durata depinde de organismul de certificare, de mărimea organizației și de timpul necesar pentru închiderea eventualelor neconformități. Auditul etapa 1 și auditul etapa 2 se programează împreună cu organismul ales.
Alege un organism cu acreditare valabilă pentru standardul și domeniul tău de activitate, acolo unde acreditarea există, și compară ofertele și condițiile de audit. Consultantul nu certifică și nu influențează decizia organismului.
Dacă organizația urmărește certificarea ISO/IEC 20000-1, serviciile de mai jos transformă cerințele standardului într-un sistem funcțional: analiză GAP, documentație utilă, instruire, audit intern și pregătire pentru auditul organismului de certificare.
Verificăm dacă sistemul este aplicat înainte de certificare, supraveghere sau recertificare și prioritizăm acțiunile corective.
Audit intern ISO →Construim sistemul pe procese reale, riscuri, responsabilități, dovezi obiective și indicatori relevanți pentru SLA, incidente, schimbări, continuitate și furnizare servicii.
Consultanță ISO →Pregătim echipa, documentele și dovezile pentru auditul de certificare, cu accent pe eficacitate și conformitate.
Pregătire certificare ISO →Documente, audit intern, neconformități, acțiuni corective și analiza managementului, cu alerte și rapoarte generate automat.
Află mai multe →Serviciile sunt disponibile pentru organizații din România și Republica Moldova, inclusiv prin lucru online acolo unde natura proceselor permite acest lucru.
Trimiteți câteva detalii despre organizație, domeniul de activitate și obiectivul proiectului. Vă putem orienta către pașii potriviți pentru implementare, audit intern sau pregătire pentru certificare ISO 20000-1:2018.
Telefon: +40 722 773 446
Email: contact@qms.ro
Adresă: Str. Petru Rareș Nr. 12, București
Trimite emailAlegeți dacă permiteți statisticile de vizitare. Puteți modifica alegerea oricând din subsolul site-ului.