ISO/IEC 42001:2023 – guvernanța inteligenței artificiale și implementarea AIMS

Consultanță pentru certificarea ISO 42001, pas cu pas

Implementare ISO/IEC 42001:2023, guvernanță AI, evaluarea riscurilor și impacturilor, controale operaționale, audit intern și pregătire pentru certificarea sistemului de management al inteligenței artificiale.

Consultanță ISO/IEC 42001:2023

Implementare ISO/IEC 42001:2023: guvernanță, control și responsabilitate pentru inteligența artificială

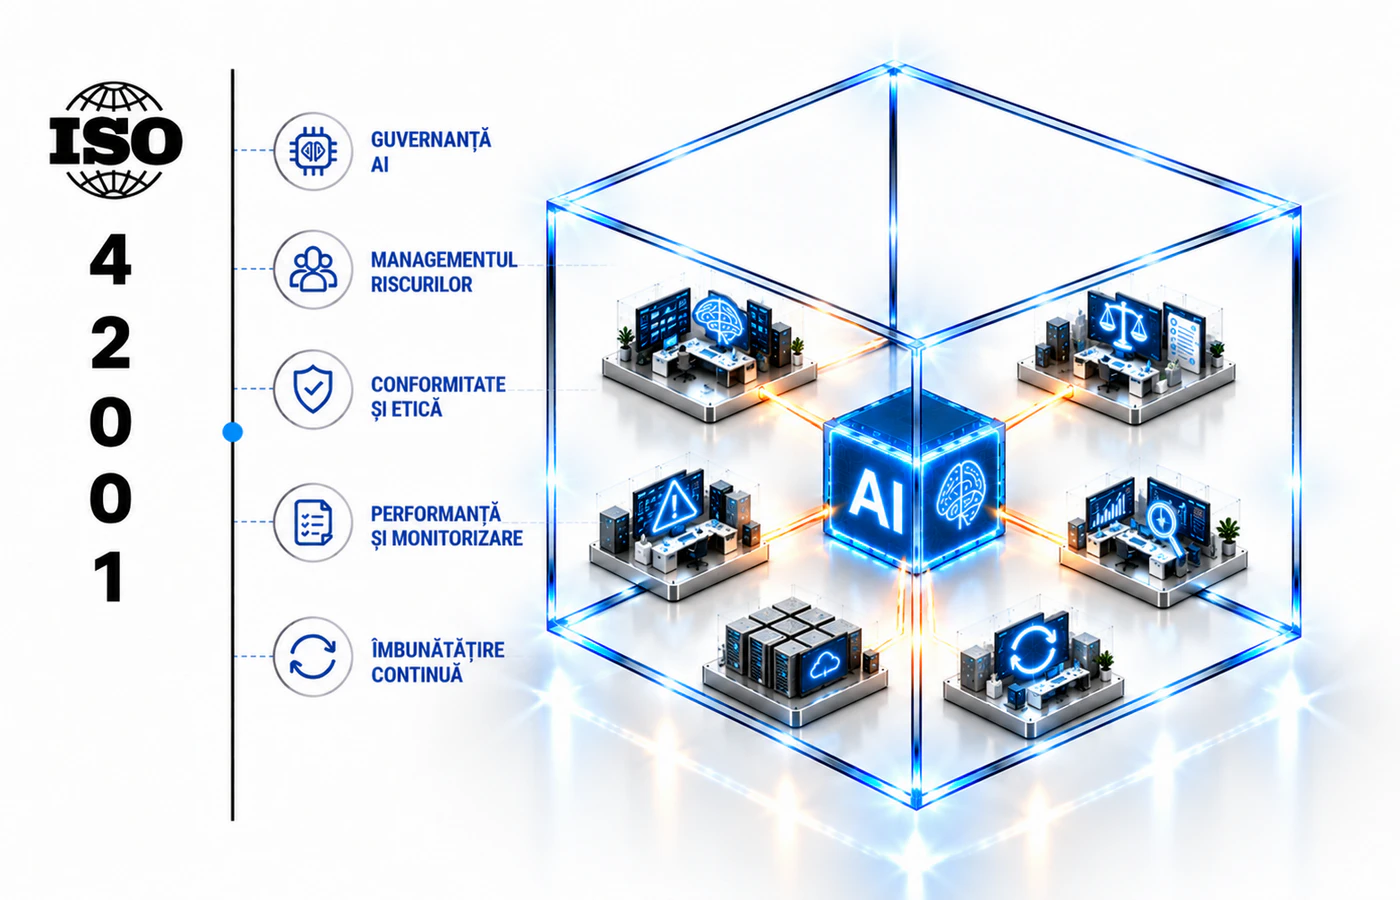
ISO/IEC 42001:2023 stabilește cerințe pentru instituirea, implementarea, menținerea și îmbunătățirea continuă a unui sistem de management al inteligenței artificiale (AIMS). Standardul se adresează organizațiilor care dezvoltă, furnizează sau utilizează sisteme AI și urmărește integrarea guvernanței, evaluării riscurilor, responsabilităților și controlului operațional în procesele de management.

ISO/IEC 42001:2023 este ediția publicată în decembrie 2023. Pentru sistemele AI, controlul nu se limitează la securitatea informației: sunt relevante și calitatea datelor, robustețea, transparența, impactul asupra persoanelor, supravegherea umană și relațiile cu furnizorii.

Denumirea standardului adoptat în România: SR ISO/IEC 42001:2024 — Tehnologia informației. Inteligență artificială. Sistem de management. Referința internațională: ISO/IEC 42001:2023 — Information technology — Artificial intelligence — Management system.

QMS Consulting sprijină organizațiile să transforme cerințele standardului într-un AIMS operațional: inventarierea utilizărilor AI, definirea domeniului de aplicare, stabilirea politicii și responsabilităților, evaluarea riscurilor și impacturilor, selecția controalelor și construirea dovezilor necesare evaluării independente.

Abordarea este adaptată rolului organizației în lanțul valoric AI. Un dezvoltator de modele, un furnizor de soluții bazate pe AI și o companie care utilizează servicii AI externe au obligații operaționale și profiluri de risc diferite. Sistemul trebuie să reflecte aceste diferențe, nu să reproducă proceduri standardizate fără legătură cu activitatea.

Consultanță ISO/IEC 42001:2023 pentru sistemul de management al calității
Pentru cine este potrivit

Pentru ce organizații este relevant ISO 42001 și când devine o prioritate

ISO 42001 este aplicabil organizațiilor de orice dimensiune și din orice sector care dezvoltă, integrează, furnizează sau utilizează produse și servicii bazate pe inteligență artificială. Necesitatea implementării crește odată cu impactul deciziilor automatizate, sensibilitatea datelor, dependența de furnizori și cerințele contractuale ori de reglementare.

Dezvoltatori și furnizori de sisteme AI

Companiile care furnizează soluții AI clienților corporate trebuie să poată demonstra cine aprobă utilizările, cum sunt validate performanțele, cum sunt gestionate modificările modelelor și ce mecanisme există pentru investigarea incidentelor.

Companii care utilizează soluții AI externe

Organizațiile care achiziționează platforme AI, asistenți generativi sau servicii de analiză automatizată au nevoie de reguli de utilizare, evaluări de furnizori, criterii de acceptare și controale pentru informațiile introduse în aceste sisteme.

Organizații cu decizii automatizate sensibile

Instituțiile și companiile care folosesc AI în procese cu efect asupra persoanelor trebuie să analizeze consecințele rezultatelor eronate, discriminarea, explicabilitatea, drepturile persoanelor și posibilitatea intervenției umane.

Grupuri cu portofolii AI extinse

Grupurile cu mai multe departamente, produse sau locații pot folosi AIMS pentru a uniformiza aprobările, registrele de risc, monitorizarea performanței și raportarea către conducere fără a elimina particularitățile fiecărui caz de utilizare.

Ce include proiectul

Consultanță ISO 42001: livrabile verificabile, nu documentație formală

Implementarea eficace a ISO/IEC 42001 nu constă într-un set de politici izolate. Ea presupune un sistem coerent de decizie și control, cu domeniu definit, responsabili desemnați, criterii de risc, evaluări documentate, monitorizare și mecanisme de îmbunătățire. Livrabilele trebuie să poată fi utilizate de echipele tehnice, juridice, de securitate, achiziții și management.

  • Analiză GAP pe cerințele ISO/IEC 42001:2023 și inventar al sistemelor AI.
  • Definirea domeniului AIMS, a rolurilor și a responsabilităților de guvernanță.
  • Politică AI, obiective, criterii de acceptare și reguli de utilizare.
  • Metodologie și registru pentru evaluarea riscurilor AI.
  • Evaluări ale impactului sistemelor AI asupra persoanelor și grupurilor.
  • Selecția și justificarea controalelor relevante din Anexa A.
  • Reguli pentru date, validare, monitorizare, schimbări și furnizori.
  • Instruirea personalului și verificarea aplicării controalelor.
  • Audit intern, analiza managementului și pregătirea pentru certificare.

Ce diferențiază un AIMS auditabil

Un AIMS auditabil oferă trasabilitate între fiecare utilizare AI, decizia de aprobare, evaluarea riscului, impactul asupra persoanelor, controalele selectate, rezultatele testelor și măsurile de monitorizare. Procedurile trebuie să descrie practici reale și să fie susținute prin înregistrări verificabile.

Proces de implementare

Etapele implementării ISO/IEC 42001:2023, de la analiză GAP la certificare

Proiectul este organizat pe etape cu rezultate verificabile. Succesiunea se adaptează maturității organizației și portofoliului AI, dar fiecare etapă trebuie să producă dovezi pe care conducerea le poate utiliza și auditorul le poate evalua.

1. Analiză GAP și inventarierea utilizărilor AI

Analizăm procesele și soluțiile AI existente, contractele cu furnizorii, politicile, fluxurile de date, evaluările de risc și controalele deja implementate. Identificăm diferențele față de cerințele ISO/IEC 42001:2023 și stabilim prioritățile în funcție de impact.

2. Context, părți interesate și domeniul AIMS

Definim domeniul AIMS, părțile interesate, utilizările AI incluse și interfețele cu procesele de securitate, juridic, achiziții, dezvoltare și operațiuni. Documentăm limitele, dependențele și responsabilitățile.

3. Politică AI, leadership și responsabilități

Stabilim guvernanța AI: politica, obiectivele, rolurile de aprobare, proprietarii sistemelor, escaladarea incidentelor și raportarea către conducere. Responsabilitățile trebuie să existe atât la nivel strategic, cât și operațional.

4. Evaluarea riscurilor și impacturilor AI

Construim metodologia de evaluare a riscurilor AI și de evaluare a impactului sistemelor AI. Analizăm scenarii precum rezultate incorecte, utilizare neautorizată, părtinire, lipsa trasabilității, degradarea performanței și efecte asupra persoanelor afectate.

5. Selectarea controalelor și Anexa A

Selectăm controalele relevante, comparăm măsurile necesare cu Anexa A și justificăm aplicabilitatea acestora. Stabilim reguli pentru date, proiectare, validare, modificări, monitorizare, furnizori și comunicarea informațiilor relevante.

6. Implementare operațională și instruire

Instruim persoanele implicate și introducem controalele în fluxurile curente: aprobări, testări, evaluări de furnizori, înregistrări de monitorizare și gestionarea neconformităților. Verificăm prin eșantionare existența dovezilor reale.

7. Audit intern, analiză a managementului și certificare

Realizăm auditul intern, sprijinim analiza managementului și urmărim acțiunile corective. Pregătim organizația pentru evaluarea efectuată de un organism de certificare independent, fără a confunda consultanța cu emiterea certificatului.

Certificare

Cum se obține certificarea ISO 42001

Certificarea ISO 42001 se obține printr-un audit realizat de un organism de certificare independent, ales de organizație. Consultanța nu înlocuiește auditul: pregătește sistemul și echipa pentru el.

1. Alegerea organismului de certificare

Organizația alege un organism de certificare cu acreditare valabilă pentru acest standard, acolo unde acreditarea există, și stabilește cu el datele auditului.

2. Auditul etapa 1

Organismul verifică documentația, domeniul sistemului și pregătirea organizației pentru etapa 2. Pot fi semnalate puncte de remediat înainte de a continua.

3. Auditul etapa 2

Organismul verifică la fața locului dacă sistemul este implementat și eficace, prin interviuri, observații și dovezi. Neconformitățile găsite se închid prin acțiuni corective.

4. Decizia de certificare și supravegherea

După închiderea neconformităților, organismul ia decizia de certificare și emite certificatul. Sistemul este apoi verificat prin audituri de supraveghere și recertificare, conform regulilor organismului.

În fiecare etapă, un consultant dedicat proiectului și consultanți cu experiență în audituri de certificare pregătesc dovezile, echipa și răspunsurile la neconformități. Certificatul este emis exclusiv de organismul de certificare. Vezi pregătirea pentru certificare ISO.

Costuri

Cât costă implementarea și certificarea ISO 42001

Costul implementării ISO 42001 depinde în principal de numărul și diversitatea sistemelor AI, rolul organizației în dezvoltarea sau utilizarea acestora, maturitatea controalelor existente și complexitatea evaluărilor de risc și impact. Nu există un tarif universal care să reflecte corect toate aceste variabile.

Bugetul include de regulă analiza GAP, proiectarea AIMS, documentarea și implementarea controalelor, instruirea echipelor, auditul intern și pregătirea pentru certificare. Auditul de certificare este contractat separat cu un organism independent; pot exista și costuri pentru testare tehnică, instrumente de monitorizare sau revizuiri juridice.

Pentru o estimare realistă, evaluăm portofoliul AI, procesele și locațiile incluse, dependențele de furnizori, cerințele clienților și dovezile deja disponibile. Oferta trebuie să precizeze livrabilele, responsabilitățile interne, ipotezele și activitățile excluse.

Factorii care determină costul

  • Numărul și tipurile sistemelor AI incluse în domeniu.
  • Maturitatea politicilor, controalelor și registrelor existente.
  • Numărul de entități, locații și echipe implicate.
  • Complexitatea evaluărilor de risc și impact.
  • Dependența de modele, date și furnizori externi.
  • Volumul de testare și dovezi necesare pentru audit.
Beneficii reale

Beneficiile unui sistem de management AI funcțional

Responsabilități și decizii transparente

Un AIMS bine proiectat oferă conducerii o imagine verificabilă asupra modului în care inteligența artificială este introdusă, utilizată și controlată. Beneficiile depind de aplicarea efectivă a proceselor, nu doar de obținerea unui certificat.

Controlul riscurilor și impacturilor

Un registru al utilizărilor AI și o structură clară de aprobare permit identificarea responsabililor, scopurilor, limitelor și condițiilor în care sistemele pot fi folosite.

Încredere și dovezi pentru parteneri

Evaluarea sistematică a riscurilor și impacturilor ajută la prioritizarea controalelor înainte ca erorile, rezultatele discriminatorii sau utilizările neautorizate să genereze consecințe operaționale.

Monitorizarea performanței AI

Dovezile privind testarea, monitorizarea, gestionarea modificărilor și supravegherea umană pot susține evaluările clienților, auditul și dialogul cu partenerii contractuali.

Managementul furnizorilor AI

Indicatorii pentru performanță, incidente, abateri și eficacitatea controalelor facilitează deciziile de menținere, modificare, suspendare sau retragere a unei utilizări AI.

Îmbunătățire bazată pe constatări

Un proces formal de evaluare a furnizorilor reduce dependența de afirmațiile comerciale și introduce cerințe verificabile pentru servicii AI externalizate.

Greșeli frecvente

Erori frecvente în proiectele de implementare ISO 42001

Proiectele ISO 42001 se blochează atunci când sunt conduse exclusiv ca exerciții de redactare. Standardul cere un sistem aplicat în practică, cu decizii, controale și dovezi proporționale cu riscurile AI.

Inventar AI incomplet

Inventarul incomplet al utilizărilor AI lasă în afara controlului aplicații achiziționate de departamente, integrări experimentale și instrumente generative utilizate informal.

Evaluări de risc generice

Evaluările de risc generice nu surprind diferențele dintre clasificare, recomandare, generare de conținut sau automatizarea deciziilor și nu pot fundamenta controale adecvate.

Reducerea guvernanței AI la cybersecurity

Confundarea securității informației cu guvernanța AI ignoră impactul asupra persoanelor, limitările modelelor, validarea rezultatelor și mecanismele de intervenție umană.

Responsabilități și aprobări neclare

Lipsa responsabililor și a criteriilor de acceptare face imposibilă demonstrarea aprobării, monitorizării și retragerii controlate a unui sistem AI.

Durată și efort

Cât durează implementarea ISO 42001 și ce influențează calendarul

Durata implementării ISO 42001 se stabilește după evaluarea situației reale. O organizație care utilizează câteva servicii AI standardizate și are deja ISO 27001 poate necesita un efort diferit față de un dezvoltator cu multiple modele, date sensibile și cicluri frecvente de actualizare.

Etapele care consumă cel mai mult timp sunt adesea inventarierea utilizărilor AI, colectarea dovezilor, evaluarea impacturilor, integrarea controalelor în fluxurile de dezvoltare și obținerea deciziilor de la responsabilii de proces.

Un calendar credibil include perioade pentru aplicarea controalelor, acumularea înregistrărilor, audit intern, analiza managementului și corectarea neconformităților. O analiză GAP inițială permite estimarea efortului fără promisiuni artificiale privind data certificării.

Elemente care influențează calendarul

  • Diversitatea cazurilor de utilizare AI.
  • Disponibilitatea inventarului și documentației tehnice.
  • Capacitatea echipelor de a aplica noile controale.
  • Numărul furnizorilor și al fluxurilor externalizate.
  • Necesitatea evaluărilor de impact și a testelor suplimentare.
  • Timpul pentru audit intern și remedierea constatărilor.
Actualizare standard

ISO 42001, EU AI Act și managementul impactului sistemelor AI

ISO/IEC 42001:2023 oferă un cadru voluntar pentru guvernanța AI, în timp ce EU AI Act stabilește obligații juridice diferențiate. Un AIMS bine implementat poate sprijini responsabilitățile, documentarea și monitorizarea, dar certificarea ISO 42001 nu substituie conformitatea juridică, evaluarea încadrării fiecărui sistem și procedurile legale aplicabile. Evaluarea impactului sistemelor AI asupra persoanelor, grupurilor și societății trebuie corelată cu registrul de riscuri și cu măsurile efectiv implementate.

Organizațiile trebuie să analizeze separat dacă sunt furnizori, implementatori (deployers), importatori ori distribuitori și dacă utilizările intră în categorii reglementate. Cerințele legale aplicabile se verifică pentru fiecare caz, ținând cont de calendarul de aplicare și de eventualele modificări legislative.

Ce trebuie analizat în practică

  • Rolul organizației în raport cu fiecare sistem AI.
  • Clasificarea juridică și obligațiile aplicabile.
  • Evaluarea riscurilor și a impactului asupra persoanelor.
  • Cerințele de transparență și supraveghere umană.
  • Dovezile privind datele, testarea și monitorizarea.
  • Corelarea controalelor AIMS cu obligațiile legale.
Industrii relevante

Industrii și utilizări în care guvernanța AI este esențială

Relevanța ISO 42001 nu este determinată doar de sector, ci mai ales de scopul sistemelor AI, gradul lor de autonomie, datele prelucrate, persoanele afectate și consecințele posibile ale erorilor. În IT&C, controlul poate viza dezvoltarea și testarea modelelor; în servicii financiare, trasabilitatea recomandărilor; în sănătate, validarea și supravegherea umană; în resurse umane, impactul asupra candidaților; iar în logistică sau energie, continuitatea și siguranța proceselor.

Standarde conexe

Integrarea ISO 42001 cu ISO 27001 și alte sisteme de management

ISO/IEC 42001 folosește structura armonizată a standardelor de management, astfel încât politica, obiectivele, competențele, controlul documentelor, auditul intern și analiza managementului pot fi integrate cu procesele deja existente. Cerințele specifice AI — evaluarea impactului, ciclul de viață și controalele din Anexa A — rămân distincte și trebuie tratate explicit.

ISO 14001:2026 - Sistem de management de mediu
Standard

ISO 9001 – Managementul calității

ISO 9001 susține abordarea pe procese, măsurarea performanței și acțiunile corective. Într-un sistem integrat, aceste mecanisme pot fi extinse la aprobarea și controlul utilizărilor AI, fără a confunda cerințele de calitate cu cele de guvernanță AI.

Află mai multe →
ISO 45001:2018 - Sistem de management al sănătății și securității ocupaționale
Standard

ISO 45001 – Sănătate și securitate ocupațională

ISO 45001 oferă o perspectivă asupra responsabilităților, competențelor și evaluării riscurilor pentru lucrători. În proiectele AI care influențează munca, este importantă coordonarea schimbărilor tehnologice cu procesele de sănătate și securitate ocupațională.

Află mai multe →
ISO 27001:2022 - Sistem de management al securității informației
Standard

ISO/IEC 27001:2022 – Securitatea informației

ISO/IEC 27001:2022 tratează securitatea informației și oferă mecanisme pentru acces, furnizori, incidente și protecția datelor. ISO 42001 completează aceste mecanisme cu evaluarea impactului AI, controale pentru ciclul de viață și guvernanța utilizărilor.

Află mai multe →
ISO 22000:2018 - Sistem de management al siguranței alimentelor
Standard

ISO 22000 – Siguranța alimentelor

ISO 22000 ilustrează controlul sistematic al riscurilor în procese sensibile. Pentru organizațiile alimentare care introduc AI, procesele existente de control pot fi coordonate cu evaluările AI, fără a substitui cerințele specifice fiecărui standard.

Află mai multe →
Servicii conexe

Servicii QMS Consulting pentru implementarea ISO 42001

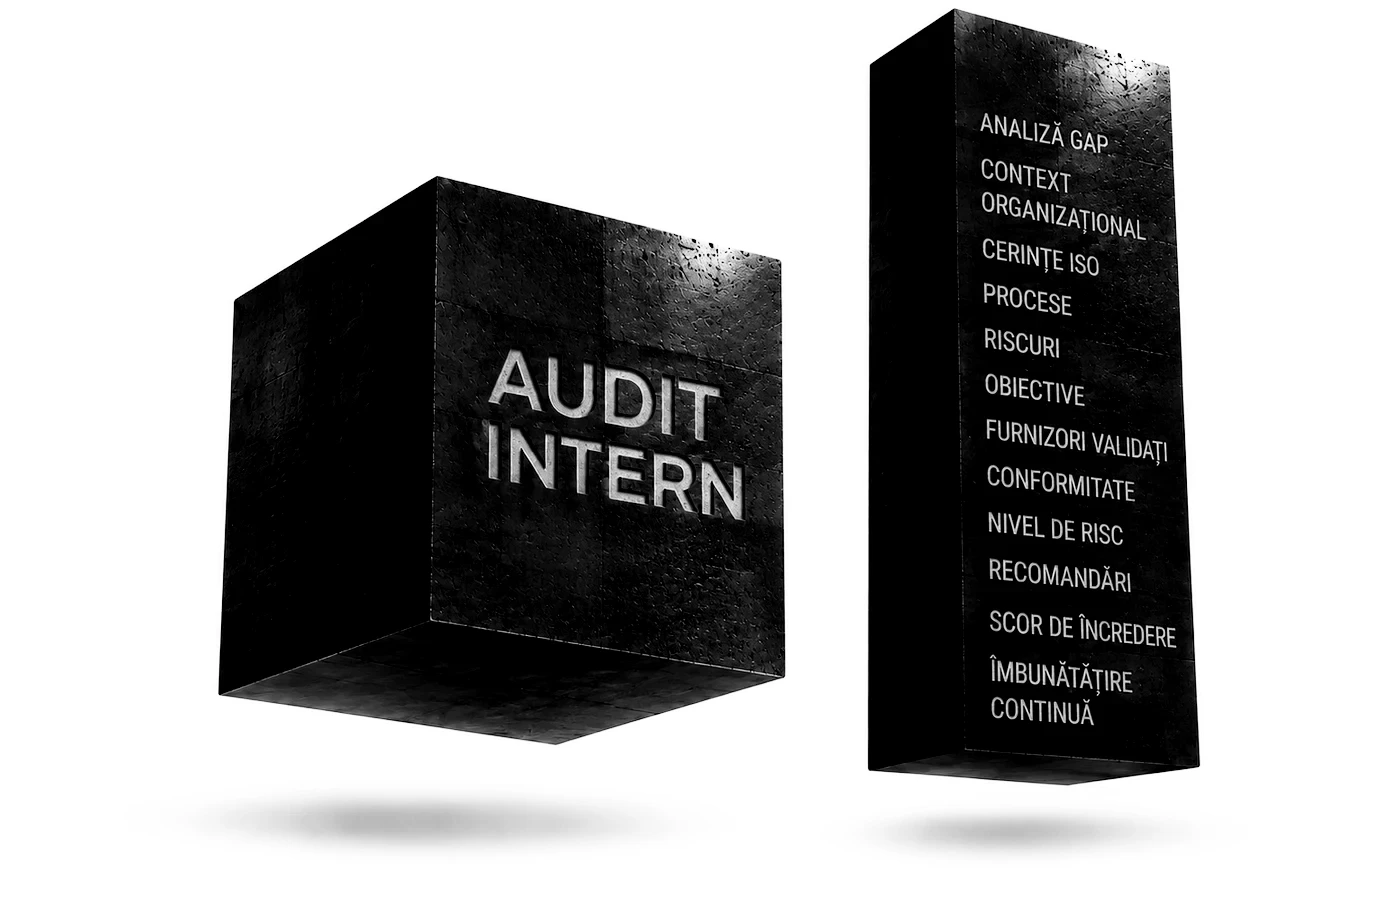
Audit Intern ISO pentru verificarea conformității și eficacității sistemului
Serviciu

Audit intern ISO 42001

Verificăm prin audit intern aplicarea politicilor, evaluărilor, controalelor și înregistrărilor; raportăm constatările și urmărim acțiunile corective.

Află mai multe →
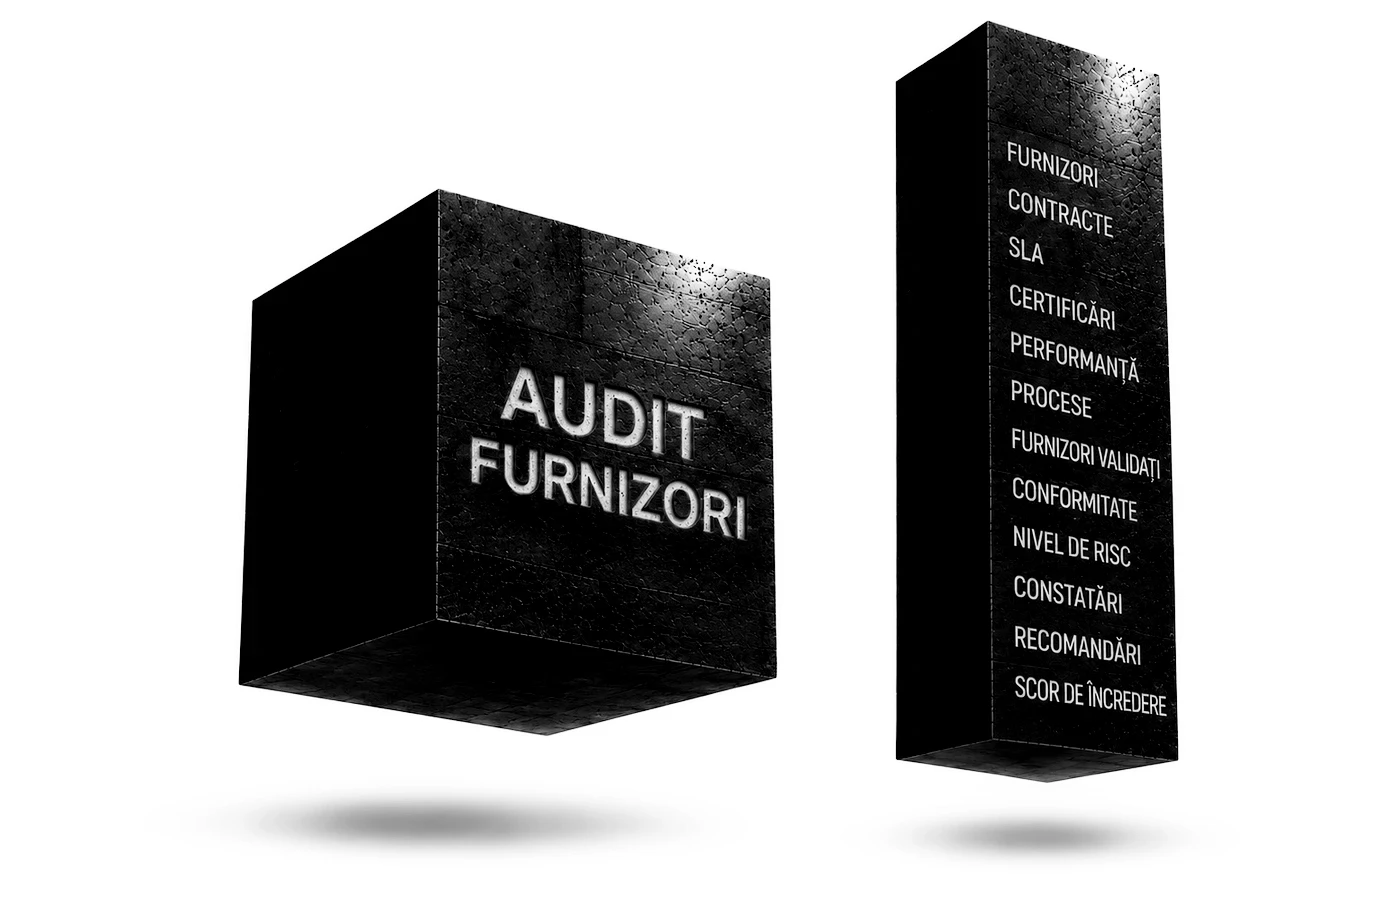
Audit de secundă parte pentru furnizori și subcontractori
Serviciu

Auditul furnizorilor AI

Evaluăm furnizorii de soluții AI și procesele externalizate în raport cu cerințele contractuale, riscurile și dovezile de control disponibile.

Află mai multe →
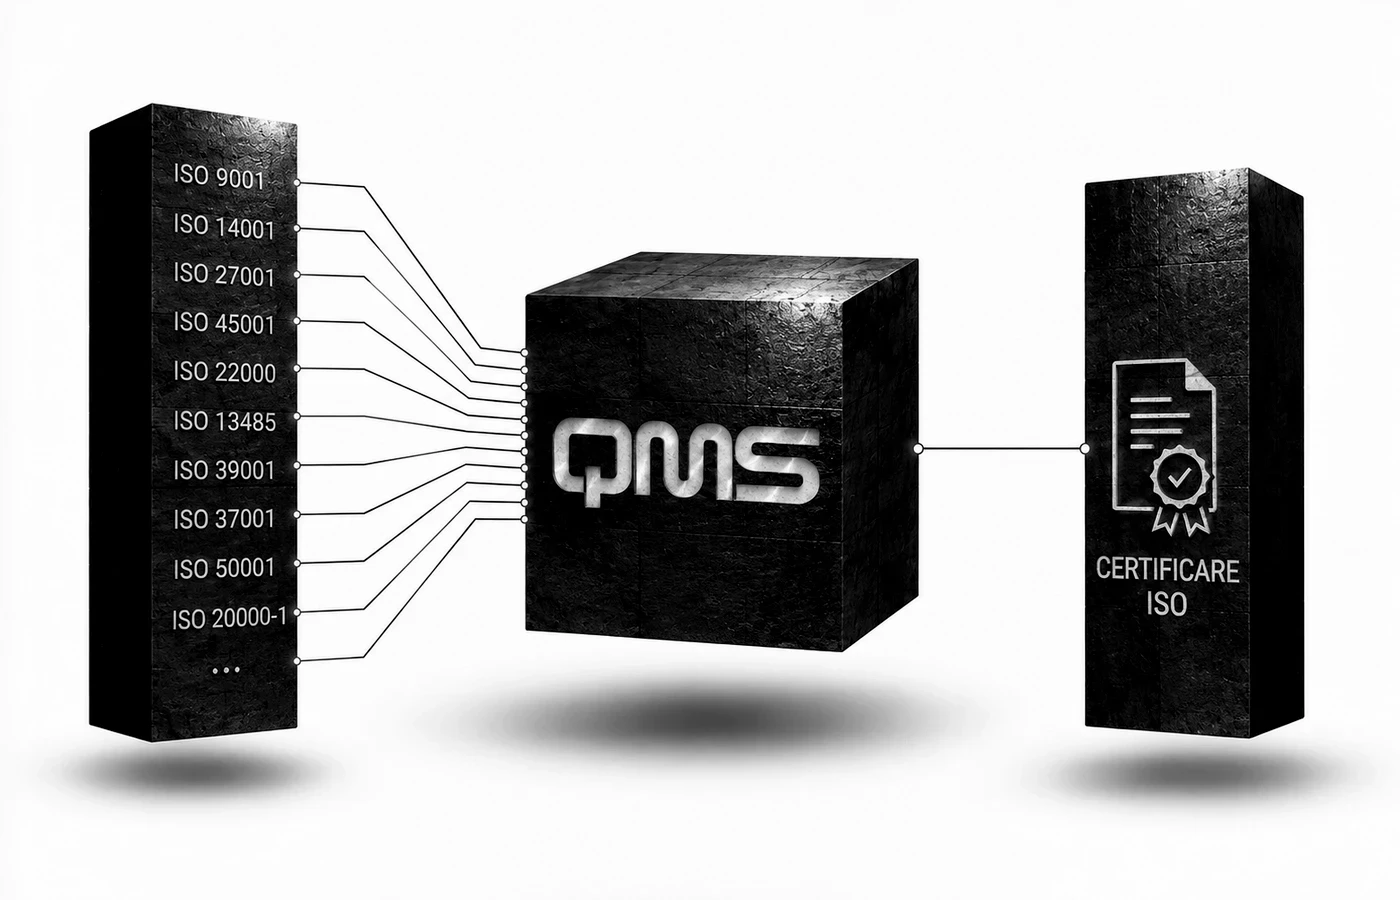
Consultanță ISO pentru implementarea sistemelor de management
Serviciu

Consultanță pentru AIMS

Proiectăm și implementăm AIMS: analiză GAP, domeniu, politică, responsabilități, evaluări de risc și impact, controale AI și dovezi operaționale.

Află mai multe →
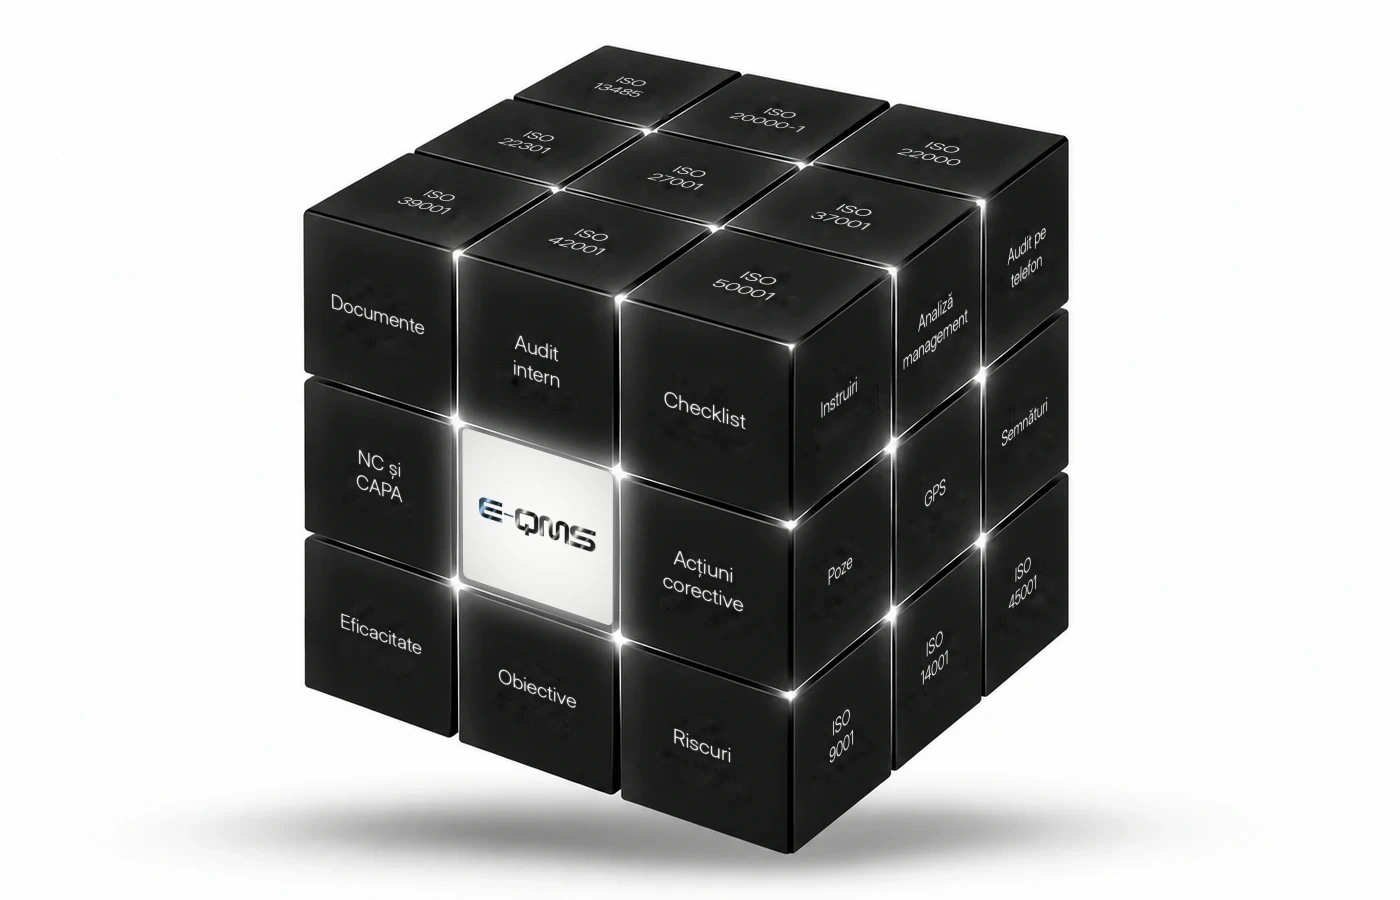
Pregătire pentru certificare ISO și auditul organismului de certificare
Serviciu

Pregătire pentru certificare ISO 42001

Revizuim documentația, înregistrările și neconformitățile; pregătim echipa pentru evaluarea unui organism de certificare independent.

Află mai multe →
Training Auditor Intern ISO pentru planificare, auditare și raportare
Serviciu

Training auditor intern AIMS

Dezvoltăm competențele auditorilor interni pentru planificarea auditurilor, intervievare, eșantionare și formularea constatărilor bazate pe dovezi.

Află mai multe →
Training Lead Auditor ISO pentru coordonarea auditurilor și echipelor
Serviciu

Formare avansată pentru audit

Susținem formarea pentru coordonarea programelor de audit și evaluarea integrată a guvernanței AI, securității informației și conformității.

Află mai multe →
FAQ

Întrebări frecvente despre ISO/IEC 42001:2023

Ce este ISO/IEC 42001:2023?

ISO/IEC 42001:2023 este standardul internațional pentru sistemele de management al inteligenței artificiale (AIMS). El stabilește cerințe pentru guvernanță, evaluarea riscurilor și impacturilor, controlul operațional, monitorizare, audit intern și îmbunătățire continuă în organizațiile care dezvoltă sau utilizează AI.

Cât costă implementarea și certificarea ISO 42001?

Costul depinde de numărul sistemelor AI, complexitatea utilizărilor, nivelul controalelor existente, numărul locațiilor și efortul de evaluare a riscurilor și impacturilor. Consultanța și auditul de certificare independent sunt componente distincte ale bugetului; o analiză GAP permite estimarea fundamentată.

Cât durează implementarea ISO 42001?

Durata diferă în funcție de maturitatea organizației și de portofoliul AI. Implementarea trebuie să includă inventarierea sistemelor, analiza riscurilor, aplicarea controalelor, colectarea dovezilor, auditul intern, analiza managementului și remedierea neconformităților. Calendarul se stabilește după evaluarea inițială.

Este ISO 42001 obligatoriu?

ISO/IEC 42001 este un standard voluntar, dar poate deveni cerință contractuală sau criteriu de evaluare a furnizorilor. Obligațiile legale privind AI trebuie analizate separat, în funcție de rolul organizației, de utilizare și de legislația aplicabilă.

Cine emite certificatul ISO 42001?

Certificatul este emis de un organism de certificare independent, în urma evaluării sistemului de management AI. Consultantul poate sprijini implementarea, auditul intern și pregătirea pentru evaluare, dar nu trebuie confundat cu organismul care ia decizia de certificare.

Ce include consultanța ISO 42001?

În mod obișnuit, proiectul include analiză GAP, definirea domeniului AIMS, politica și responsabilitățile AI, evaluarea riscurilor și impacturilor, selectarea controalelor din Anexa A, documentație, instruire, audit intern, analiza managementului și pregătire pentru certificare.

Ce documente și dovezi sunt necesare pentru ISO 42001?

În funcție de domeniu, pot fi necesare politica AI, inventarul sistemelor, obiectivele, registrele de risc, evaluările de impact, justificarea controalelor, procedurile privind ciclul de viață și furnizorii, înregistrările de monitorizare, rezultatele auditurilor, analiza managementului și acțiunile corective.

Ce este AIMS?

AIMS (Artificial Intelligence Management System) este ansamblul interconectat de politici, responsabilități, procese, resurse și controale prin care organizația stabilește obiective și gestionează dezvoltarea, furnizarea sau utilizarea responsabilă a sistemelor AI.

Cum se evaluează riscurile AI?

Organizația definește criterii și o metodologie adecvată pentru a identifica scenarii de risc, a analiza probabilitatea și consecințele, a decide tratamentul și a verifica eficacitatea controalelor. Analiza trebuie să includă caracteristicile utilizării AI, datele, rezultatele, persoanele afectate și dependențele externe.

Ce este evaluarea impactului sistemelor AI?

Este un proces distinct, corelat cu managementul riscurilor, prin care se examinează efectele potențiale ale sistemelor AI asupra persoanelor, grupurilor și societății. Concluziile contribuie la alegerea măsurilor de control și la deciziile privind utilizarea sistemului.

Care este diferența dintre implementare și certificare?

Implementarea înseamnă proiectarea și operarea AIMS în organizație. Certificarea este evaluarea independentă a conformității sistemului cu cerințele standardului. Existența documentelor nu este suficientă fără dovezi de aplicare și eficacitate.

Este ISO 42001 potrivit pentru companiile mici?

Da. Standardul este aplicabil organizațiilor de orice dimensiune, iar complexitatea AIMS trebuie să fie proporțională cu rolul, utilizările AI, riscurile și resursele disponibile. Un sistem bine dimensionat evită birocrația inutilă și păstrează controalele esențiale.

Cum se corelează ISO 42001 cu ISO 27001?

ISO 27001 tratează managementul securității informației, iar ISO 42001 tratează managementul inteligenței artificiale. Procesele comune, precum auditul, controlul documentelor și evaluarea furnizorilor, pot fi integrate, dar evaluarea impactului AI și guvernanța ciclului de viață necesită măsuri specifice.

Certificarea ISO 42001 garantează conformitatea cu EU AI Act?

Nu. Certificarea ISO 42001 poate furniza o structură de guvernanță și dovezi utile, dar nu înlocuiește analiza obligațiilor juridice specifice din EU AI Act și nici procedurile de evaluare a conformității cerute, acolo unde sunt aplicabile.

Ce se întâmplă după certificarea ISO 42001?

Organizația trebuie să mențină sistemul prin actualizarea inventarului AI, reevaluarea riscurilor și impacturilor, monitorizarea performanței, gestionarea incidentelor și modificărilor, audituri interne, analiza managementului și acțiuni corective. Certificarea nu încheie ciclul de guvernanță.

Cât durează certificarea ISO 42001?

Durata depinde de organismul de certificare, de mărimea organizației și de timpul necesar pentru închiderea eventualelor neconformități. Auditul etapa 1 și auditul etapa 2 se programează împreună cu organismul ales.

Cum aleg organismul de certificare pentru ISO 42001?

Alege un organism cu acreditare valabilă pentru standardul și domeniul tău de activitate, acolo unde acreditarea există, și compară ofertele și condițiile de audit. Consultantul nu certifică și nu influențează decizia organismului.
QMS Consulting

Discutați cu un consultant ISO 42001

QMS Consulting poate evalua domeniul AIMS, maturitatea guvernanței AI, riscurile prioritare și pașii necesari pentru implementarea ISO/IEC 42001:2023. Discuția inițială urmărește stabilirea unui proiect realist, cu livrabile, responsabilități și dovezi pentru auditul de certificare independent.

Contact direct

Telefon: +40 722 773 446

Email: contact@qms.ro

Adresă: Str. Petru Rareș Nr. 12, București

Trimite email