Standard
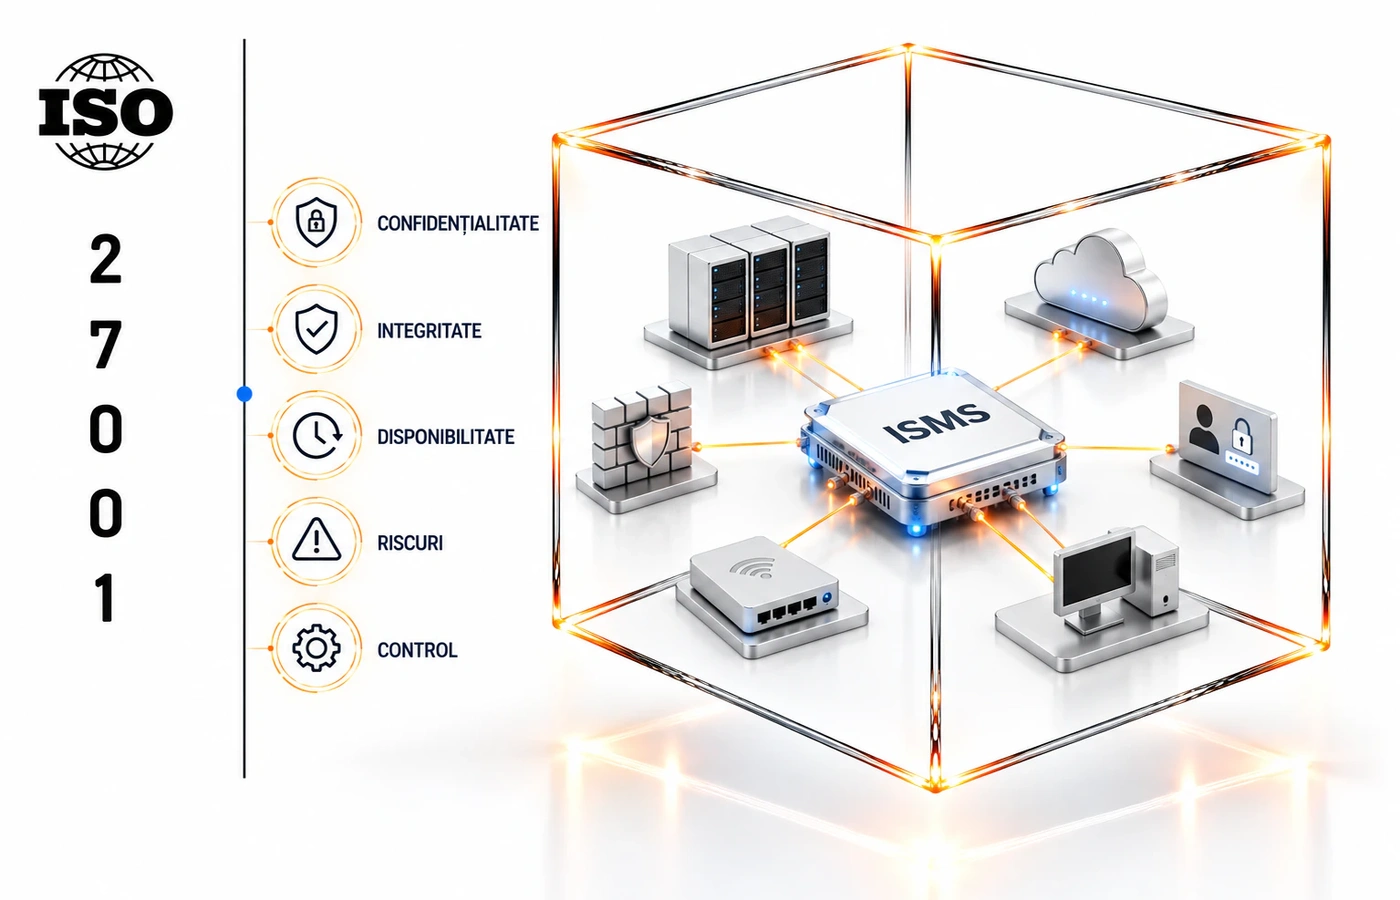
ISO 27001:2022
Securitatea informației, inclusiv în timpul întreruperilor, și pregătirea TIC pentru continuitate.
Află mai multe →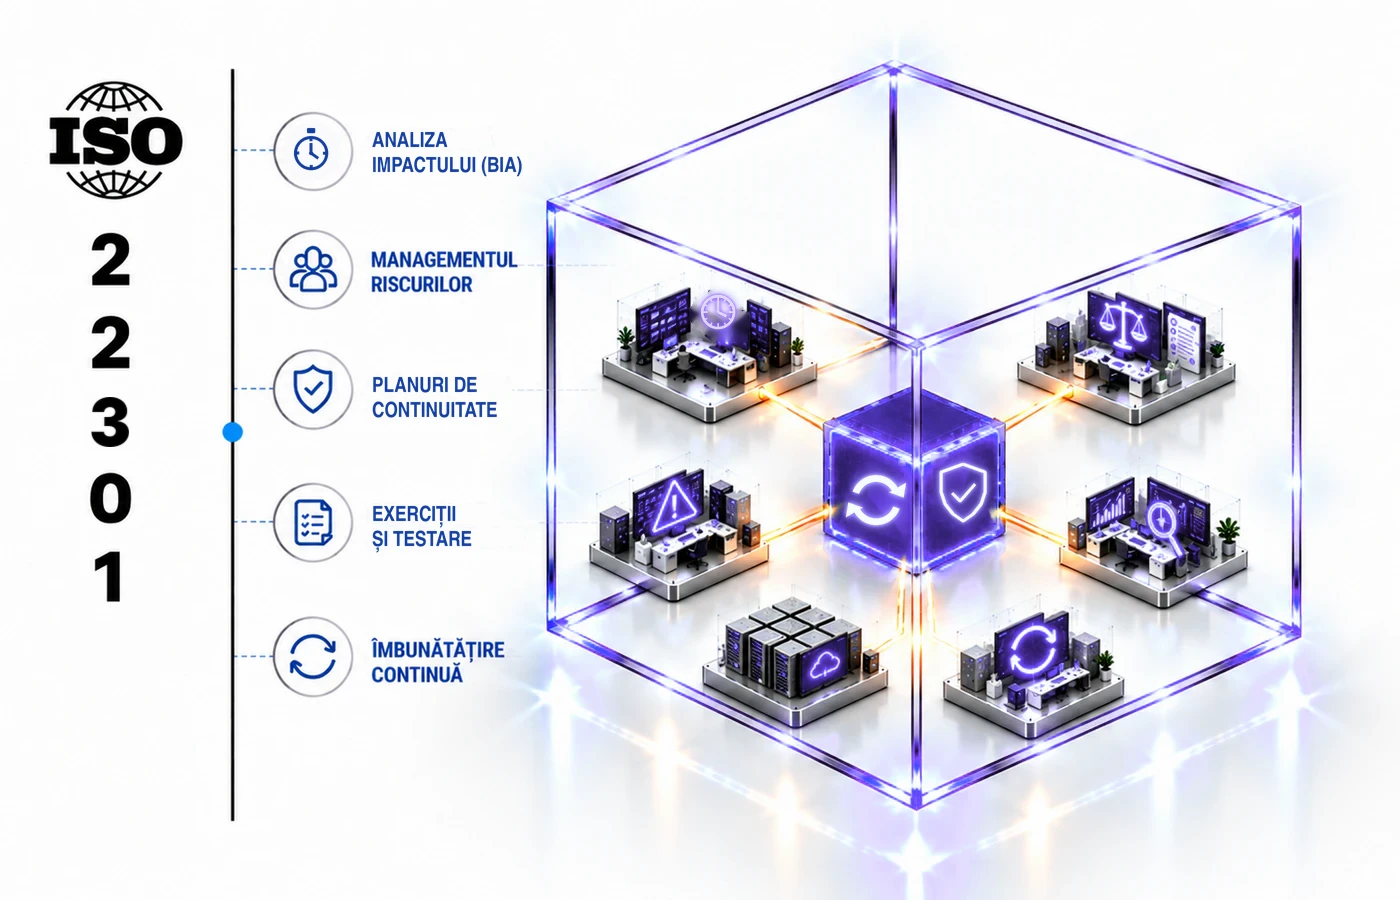
Implementare ISO 22301, analiza impactului asupra activității (BIA), strategii și planuri de continuitate, exerciții, audit intern și pregătire pentru certificare.
ISO 22301:2019 este standardul internațional pentru sisteme de management al continuității activității (BCMS). El ajută organizațiile să se pregătească pentru întreruperi, să răspundă atunci când apar și să își reia activitățile critice într-un timp acceptabil pentru clienți, autorități și parteneri.
Denumirea oficială a standardului: ISO 22301:2019 — Security and resilience — Business continuity management systems — Requirements (Securitate și reziliență — Sisteme de management al continuității activității — Cerințe).
QMS Consulting oferă consultanță ISO 22301 pentru organizații care vor să știe exact ce activități sunt critice, cât timp pot fi întrerupte și cum își revin. Scopul nu este un plan de continuitate păstrat într-un dosar, ci capacitatea testată de a funcționa în timpul unei crize.
ISO 22301:2019 este ediția în vigoare, completată de amendamentul ISO 22301:2019/Amd 1:2024, care cere organizațiilor să analizeze dacă schimbările climatice sunt relevante pentru contextul lor. O nouă ediție a standardului este în lucru la ISO; după publicarea ei, organizațiile certificate vor avea o perioadă de tranziție.
Cerințele de continuitate apar tot mai des în reglementări. Regulamentul DORA (UE) 2022/2554, pentru entitățile financiare, și Directiva NIS2, pentru entitățile esențiale și importante, cer planuri de continuitate și de recuperare testate. ISO 22301 oferă cadrul prin care aceste cerințe pot fi organizate și demonstrate.
ISO 22301:2019 nu cere ca organizația să fie pregătită pentru orice scenariu. Standardul cere ca organizația să își cunoască activitățile prioritare, timpii maximi de întrerupere acceptabili și resursele de care depinde, apoi să aleagă soluții de continuitate proporționale cu acest impact.
Analiza impactului (BIA) este fundamentul sistemului. Timpii de recuperare (RTO), pierderea maximă acceptabilă de date (RPO) și resursele minime stabilite aici decid ce soluții de continuitate merită investiția. Un plan care nu a fost exersat nu poate fi considerat funcțional.
Implementarea ISO 22301:2019 pornește de la activitățile care contează cel mai mult pentru clienți și pentru organizație. Fiecare etapă produce un rezultat verificabil: un BIA aprobat, o strategie de continuitate sau un plan testat într-un exercițiu.
Comparăm planurile, procedurile de urgență și practicile de backup existente cu cerințele standardului și stabilim prioritățile.
Stabilim produsele, serviciile, locațiile și activitățile incluse, părțile interesate și cerințele legale sau contractuale privind continuitatea.
Identificăm activitățile prioritare, impactul întreruperii în timp, timpii de recuperare (RTO, RPO) și resursele de care depind.
Analizăm amenințările care pot opri activitățile prioritare: căderi IT, atacuri cibernetice, indisponibilitatea furnizorilor, a personalului sau a locației.
Alegem soluțiile potrivite: locații alternative, lucru de la distanță, redundanță IT, furnizori de rezervă, stocuri minime sau acorduri de sprijin reciproc.
Elaborăm planurile de răspuns și de recuperare, structura de gestionare a incidentelor și comunicarea, apoi le testăm prin exerciții.
Efectuăm auditul intern, sprijinim analiza managementului și pregătim dovezile și echipa pentru auditul de certificare.
Certificarea ISO 22301 se obține printr-un audit realizat de un organism de certificare independent, ales de organizație. Consultanța nu înlocuiește auditul: pregătește sistemul și echipa pentru el.
Organizația alege un organism de certificare cu acreditare valabilă pentru acest standard, acolo unde acreditarea există, și stabilește cu el datele auditului.
Organismul verifică documentația, domeniul sistemului și pregătirea organizației pentru etapa 2. Pot fi semnalate puncte de remediat înainte de a continua.
Organismul verifică la fața locului dacă sistemul este implementat și eficace, prin interviuri, observații și dovezi. Neconformitățile găsite se închid prin acțiuni corective.
După închiderea neconformităților, organismul ia decizia de certificare și emite certificatul. Sistemul este apoi verificat prin audituri de supraveghere și recertificare, conform regulilor organismului.
În fiecare etapă, un consultant dedicat proiectului și consultanți cu experiență în audituri de certificare pregătesc dovezile, echipa și răspunsurile la neconformități. Certificatul este emis exclusiv de organismul de certificare. Vezi pregătirea pentru certificare ISO.
Activitățile critice sunt reluate în timpi stabiliți și testați, nu improvizați în timpul crizei.
Organizația poate demonstra că își livrează serviciile și în condiții de întrerupere.
Cerințele de continuitate și recuperare din reglementări sunt documentate într-un sistem care poate fi auditat.
Furnizorii, sistemele IT și persoanele cheie de care depind activitățile sunt identificate și acoperite.
Rolurile, pragurile de escaladare și canalele de comunicare sunt stabilite înainte de incident.
Continuitatea activității este cerută tot mai des de clienții corporativi și în lanțurile de aprovizionare critice.
ISO 22301:2019 este relevant pentru organizațiile a căror întrerupere afectează direct clienții sau societatea: bănci și instituții financiare, furnizori IT și cloud, energie și utilități, logistică, sănătate și producție cu lanțuri de aprovizionare critice.
ISO 22301:2019 se integrează frecvent cu ISO/IEC 27001, deoarece continuitatea securității informației și recuperarea sistemelor IT sunt cerințe comune, și cu ISO/IEC 20000-1 pentru serviciile IT critice.
Securitatea informației, inclusiv în timpul întreruperilor, și pregătirea TIC pentru continuitate.
Află mai multe →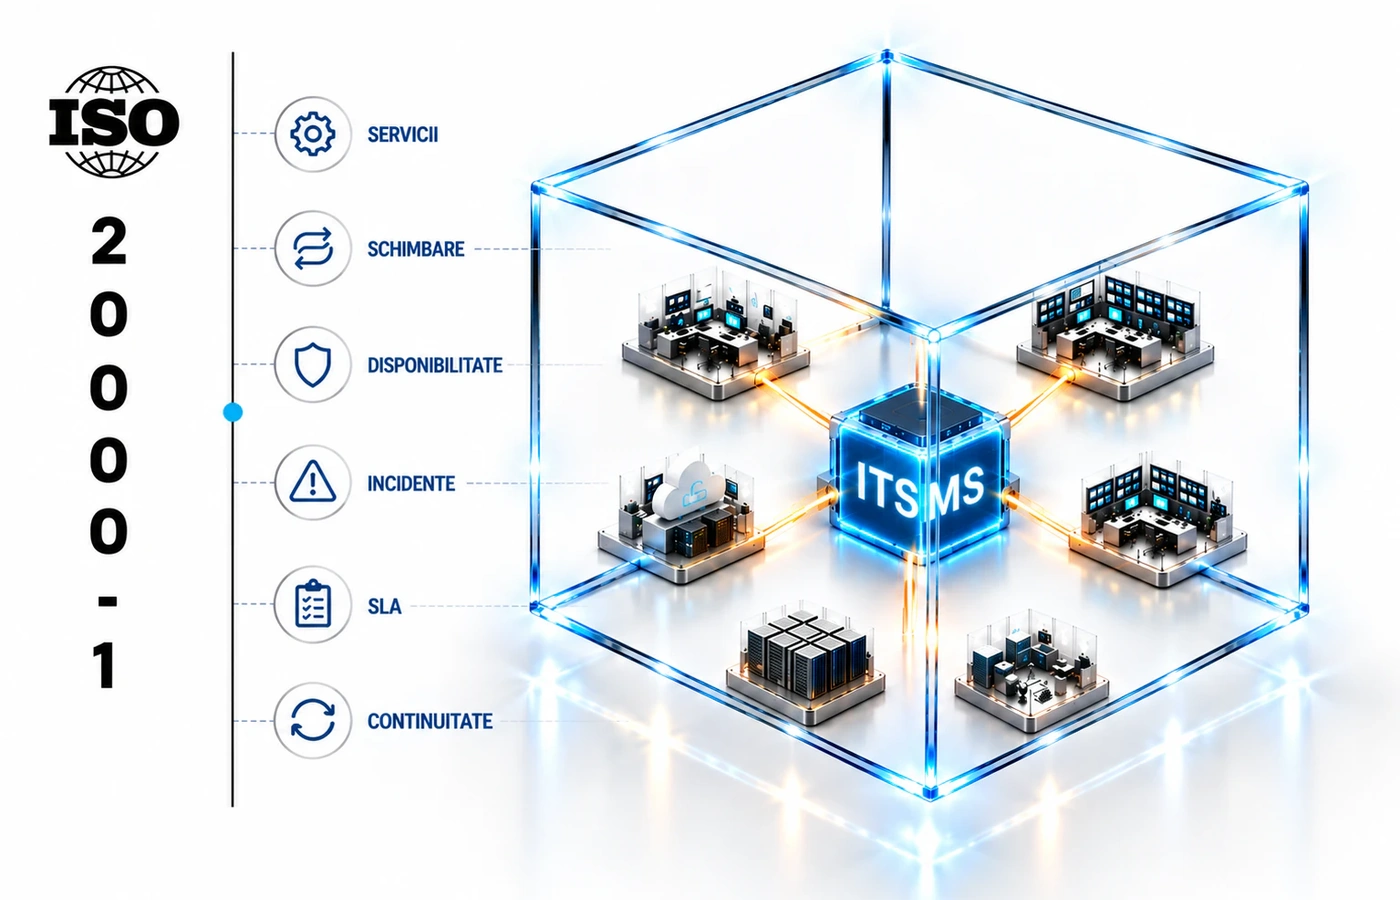
Managementul serviciilor IT, disponibilitate, capacitate și continuitatea serviciilor livrate clienților.
Află mai multe →
Managementul calității, inclusiv acțiunile de contingență convenite cu clienții.
Află mai multe →
Pregătirea pentru situații de urgență și protecția oamenilor în timpul incidentelor.
Află mai multe →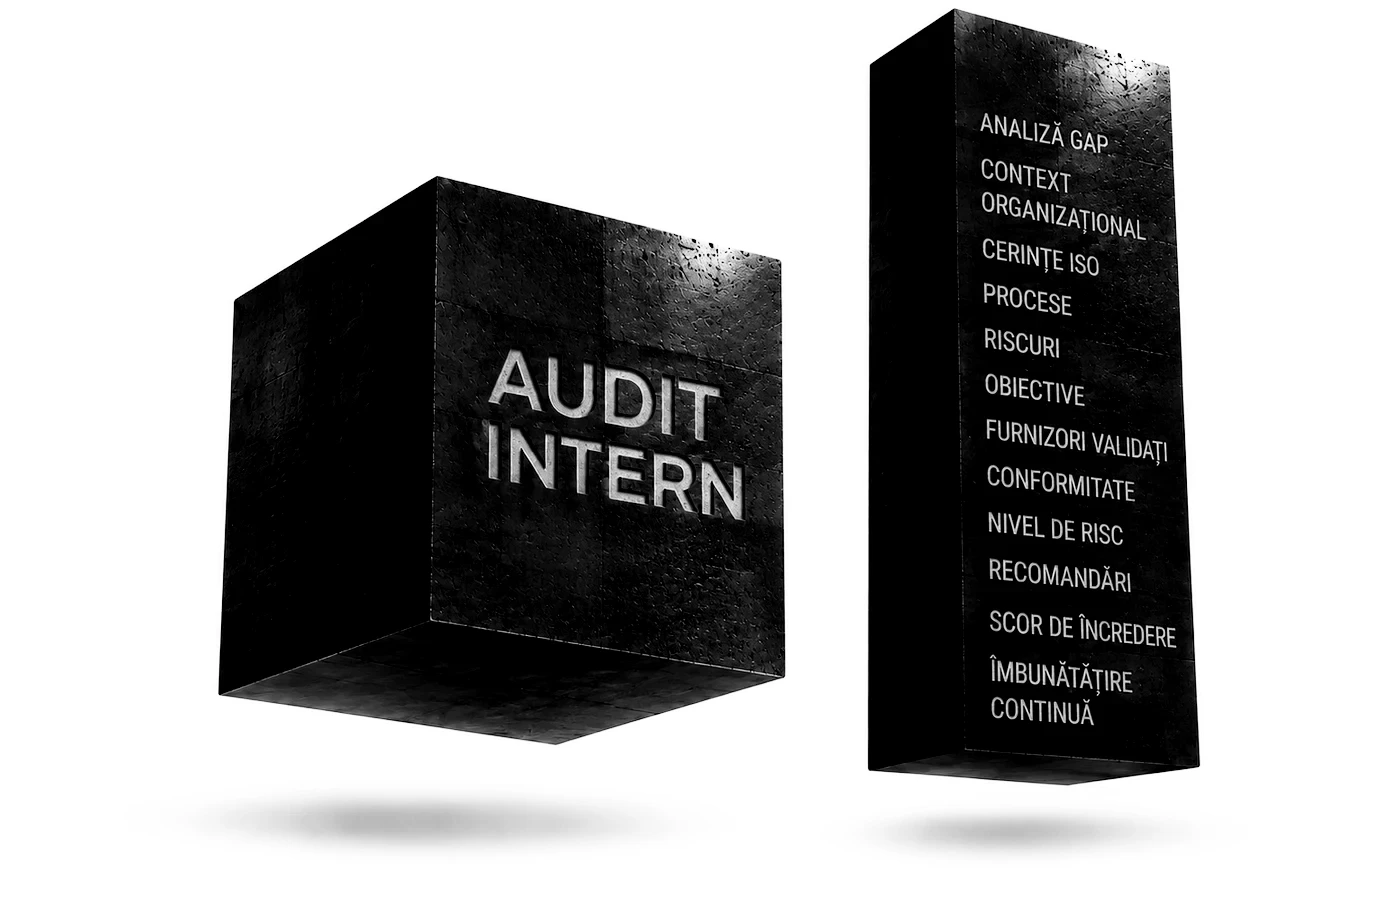
Verificarea conformității și eficacității sistemului înainte de certificare, supraveghere sau recertificare.
Află mai multe →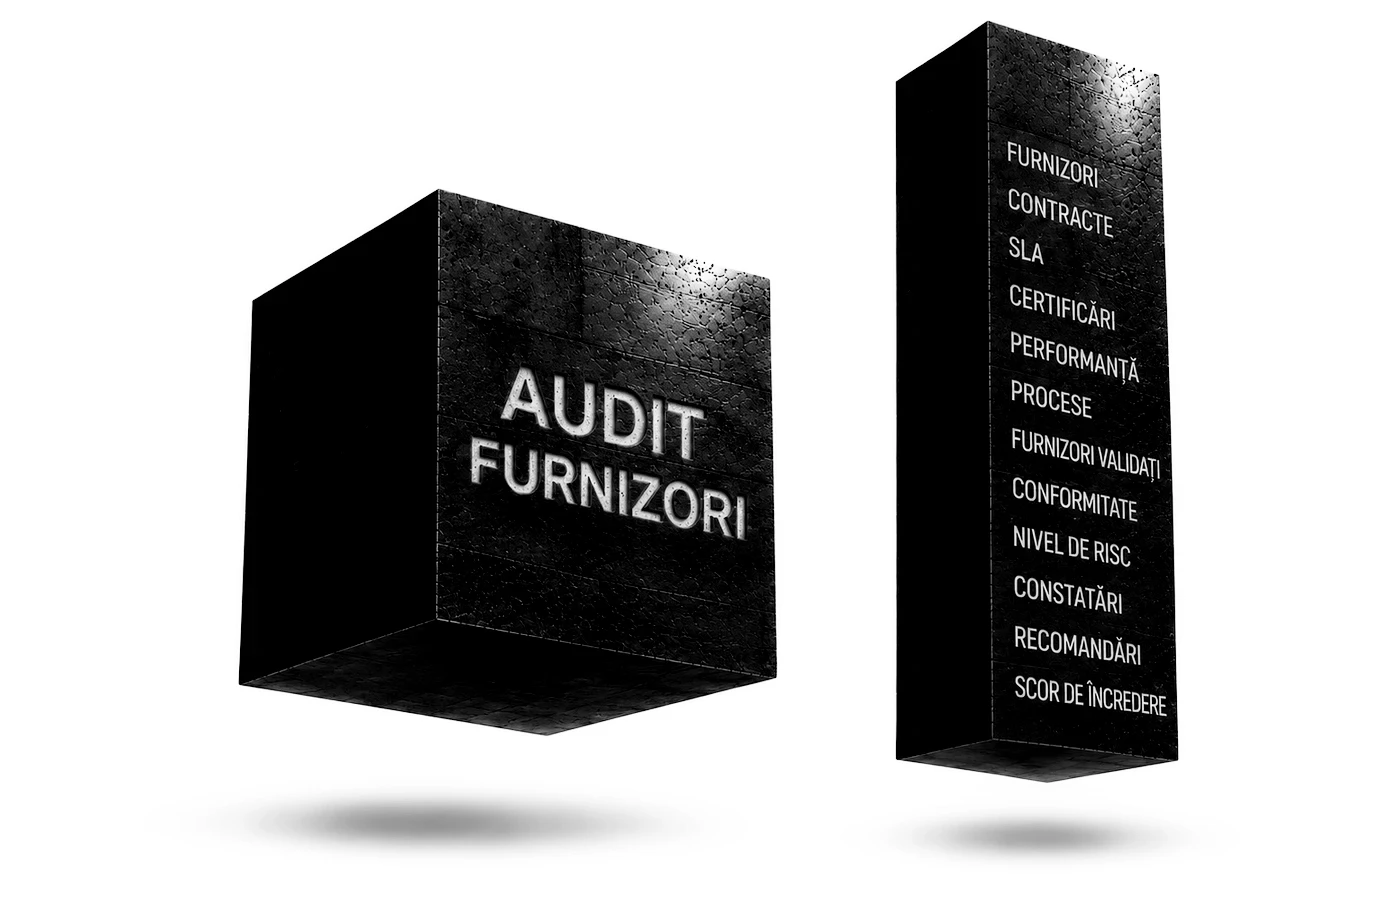
Evaluarea furnizorilor, subcontractorilor și proceselor externalizate în raport cu cerințele relevante.
Află mai multe →
Analiză GAP, plan de implementare, documentație, instruire, suport operațional și pregătire pentru audit.
Află mai multe →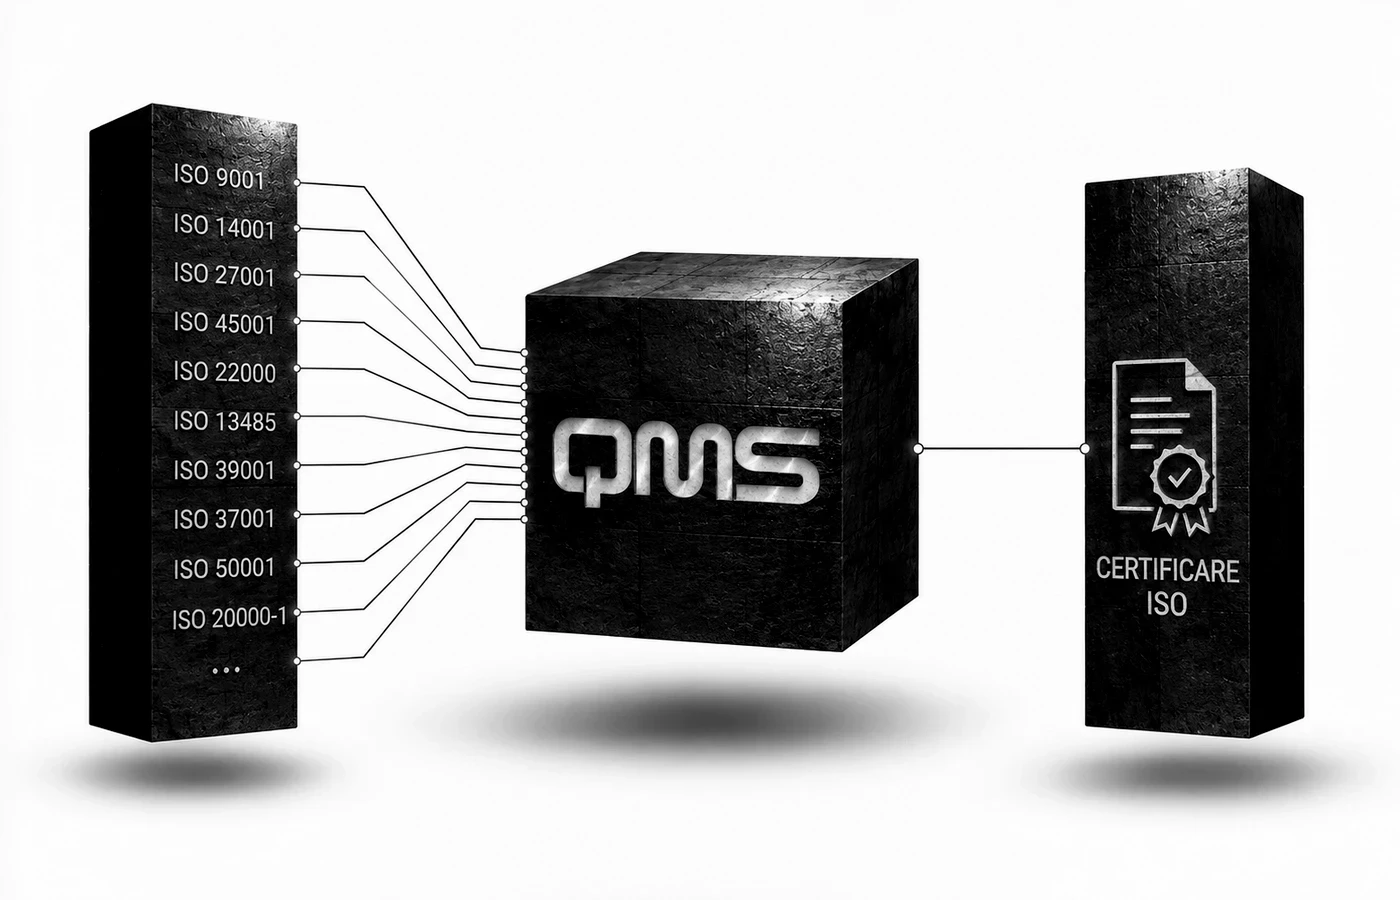
Revizuirea dovezilor, acțiunilor corective și pregătirea echipei pentru auditul organismului de certificare.
Află mai multe →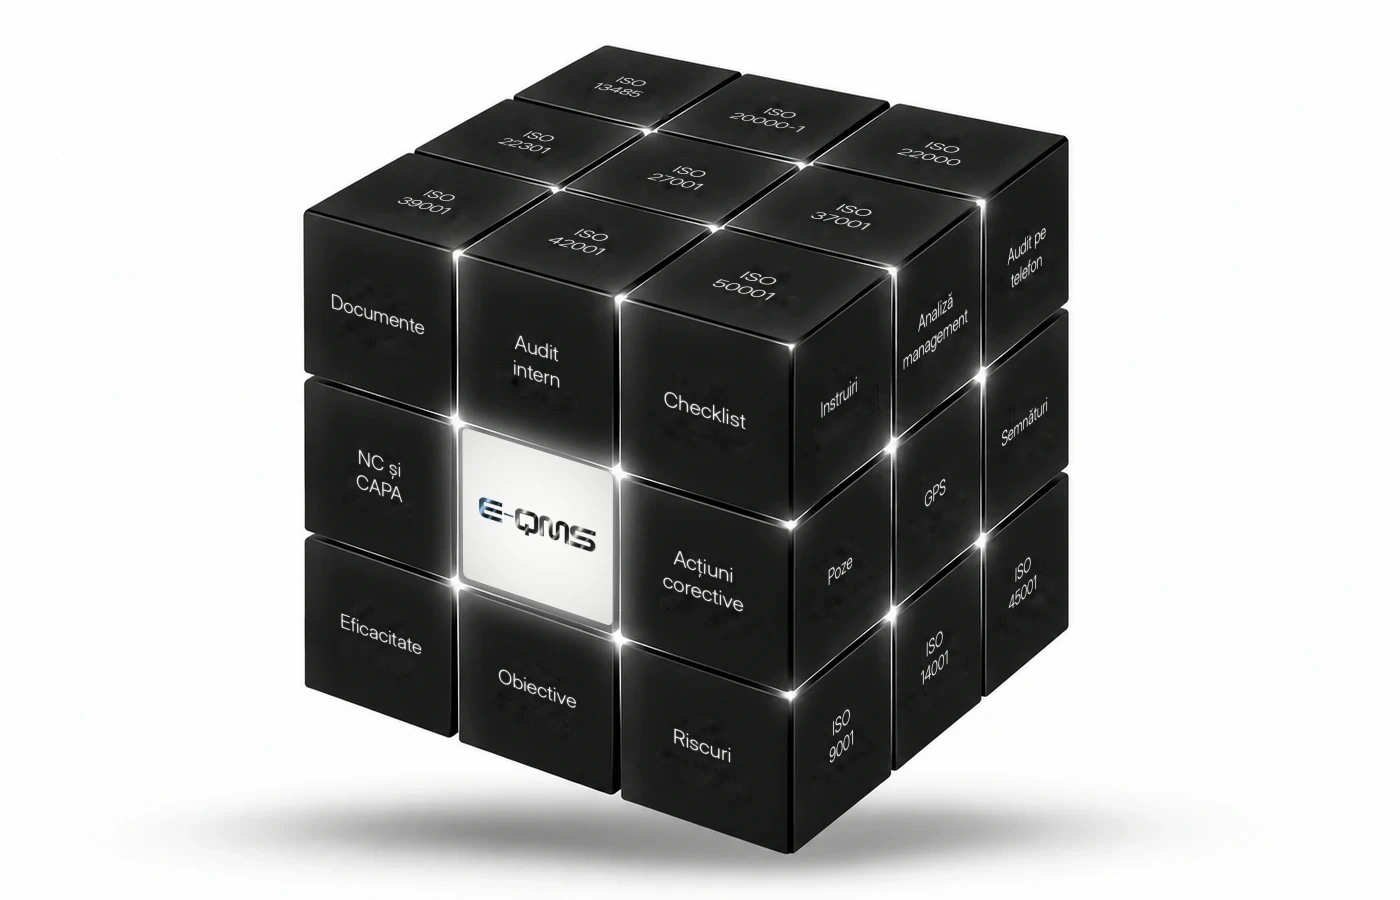
Documente, audit intern, neconformități, acțiuni corective și analiza managementului, cu alerte și rapoarte generate automat.
Află mai multe →
Dezvoltarea competențelor interne pentru auditarea sistemelor de management.
Află mai multe →
Pregătire avansată pentru auditarea și coordonarea auditurilor sistemelor de management.
Află mai multe →Este standardul internațional pentru sistemele de management al continuității activității. Stabilește cerințele prin care o organizație se pregătește pentru întreruperi, răspunde la ele și își reia activitățile prioritare.
Planul descrie ce se face într-un incident. Sistemul ISO 22301 asigură că planurile pornesc de la o analiză a impactului, sunt testate, actualizate după schimbări și verificate prin audit intern și analiza managementului.
Este evaluarea efectelor pe care le are în timp întreruperea fiecărei activități. Din BIA rezultă activitățile prioritare, timpii de recuperare (RTO), pierderea maximă de date acceptabilă (RPO) și resursele minime necesare.
Nu prin el însuși. Reglementări precum DORA sau NIS2 cer însă măsuri de continuitate și recuperare, iar mulți clienți le cer prin contract. ISO 22301 este o modalitate recunoscută de a le organiza și demonstra.
ISO 27001 include controale pentru securitatea informației în timpul întreruperilor și pentru pregătirea TIC pentru continuitate. ISO 22301 acoperă continuitatea întregii activități, nu doar a sistemelor informatice. Cele două se integrează ușor.
Standardul cere un program de exerciții la intervale planificate și după schimbări semnificative. În practică, planurile pentru activitățile critice sunt exersate cel puțin anual, prin exerciții de masă, simulări sau teste tehnice de recuperare.
Un organism de certificare independent. QMS Consulting oferă consultanță, audit intern, training și pregătire pentru auditul de certificare.
Depinde de numărul de activități și locații incluse, de dependențele IT și de furnizori și de planurile existente. Analiza GAP permite stabilirea unui calendar realist.
Politica de continuitate, domeniul sistemului, BIA și evaluarea riscurilor, strategiile și planurile de continuitate, programul și rapoartele exercițiilor, auditul intern și analiza managementului.
Sistemul se menține prin exerciții periodice, actualizarea BIA și a planurilor după schimbări, audituri interne, acțiuni corective și audituri de supraveghere.
Durata depinde de organismul de certificare, de mărimea organizației și de timpul necesar pentru închiderea eventualelor neconformități. Auditul etapa 1 și auditul etapa 2 se programează împreună cu organismul ales.
Alege un organism cu acreditare valabilă pentru standardul și domeniul tău de activitate, acolo unde acreditarea există, și compară ofertele și condițiile de audit. Consultantul nu certifică și nu influențează decizia organismului.
Dacă organizația urmărește certificarea ISO 22301:2019, serviciile de mai jos transformă cerințele standardului într-un sistem funcțional: analiză GAP, documentație utilă, instruire, audit intern și pregătire pentru auditul organismului de certificare.
Verificăm dacă planurile sunt actuale și exersate, dacă BIA reflectă activitatea reală și prioritizăm acțiunile corective.
Audit intern ISO →Construim sistemul pe activitățile prioritare, analiza impactului, riscurile de întrerupere și planuri de continuitate testate.
Consultanță ISO →Pregătim echipa, documentele și dovezile exercițiilor pentru auditul de certificare.
Pregătire certificare ISO →Documente, audit intern, neconformități, acțiuni corective și analiza managementului, cu alerte și rapoarte generate automat.
Află mai multe →Serviciile sunt disponibile pentru organizații din România și Republica Moldova, inclusiv prin lucru online acolo unde natura proceselor permite acest lucru.
Trimiteți câteva detalii despre organizație, activitățile critice și obiectivul proiectului. Vă putem orienta către pașii potriviți pentru implementare, audit intern sau pregătire pentru certificare ISO 22301:2019.
Telefon: +40 722 773 446
Email: contact@qms.ro
Adresă: Str. Petru Rareș Nr. 12, București
Trimite emailAlegeți dacă permiteți statisticile de vizitare. Puteți modifica alegerea oricând din subsolul site-ului.